/ Was ist AI Security Posture Management (AI-SPM)?
Was ist AI Security Posture Management (AI-SPM)?
AI Security Posture Management (AI-SPM) ist ein Sicherheitsframework zum Schutz von KI-Assets in Unternehmen. Es schützt KI-Modelle, Datenpipelines, Anwendungen und Infrastruktur vor KI-spezifischen Bedrohungen, die von CSPM- (Cloud Security Posture Management) und DSPM-Tools (Data Security Posture Management) nicht erkannt werden. AI-SPM bewertet kontinuierlich KI-Ökosysteme, um Bedrohungen, Richtlinienverstöße und die Nichteinhaltung von Vorschriften zu erkennen und zu beheben.
Wichtige Schlussfolgerungen
AI-SPM für KI erkennt, überwacht und sichert kontinuierlich KI-Modelle, Transaktionen und Datensätze.
• AI-SPM schützt vor KI-spezifischen Angriffsmethoden wie Jailbreaking, Prompt Injection und der Ausnutzung nicht-menschlicher Identitäten (NHIs) mit übermäßigen Berechtigungen.
• Zero Trust muss unbedingt zusammen mit AI-SPM eingeführt werden.Inline-Zero-Trust-Proxys überprüfen kontinuierlich die Identität der User und bereinigen die Ausgaben von KI-Modellen. Dieser Prozess verbessert AI-SPM und schafft proaktive Schutzmechanismen für KI-Assets.
• AI-SPM optimiert Compliance-Audits.Es vergleicht KI-Modellkonfigurationen und Datenflüsse mit Compliance-Rahmenwerken wie dem NIST AI Risk Management Framework, dem EU-KI-Gesetz und der DSGVO.
„Der Einsatz von KI- und ML-Anwendungen erhöhte sich gegenüber dem Vorjahr um 91 % und erreichte fast eine Billion Transaktionen in einem Ökosystem mit mehr als 3.400 Anwendungen.Unternehmen blockierten 39 % aller KI- und ML-Transaktionen und zeigen damit, dass Sorgen rund um Datenexposition, Datenschutz und Richtlinienkonformität mit dem wachsenden KI-Einsatz nicht nachlassen.“– Zum Report von Zscaler ThreatLabz zur KI-Sicherheit 2026 |
Herkömmliche Sicherheitstools wie Data Security Posture Management (DSPM) und Cloud Security Posture Management (CSPM) sind dieser Entwicklung nicht gewachsen. Sie bieten weder die für die KI-Sicherheit notwendige Transparenz noch die Kontrolle über KI-Ressourcen.
Welche Sicherheitsrisiken birgt KI?
Wie aktuelle Forschungsergebnisse von ThreatLabz zur VPN-Sicherheit zeigen, nutzen Bedrohungsakteure KI, um Angriffe in Rekordgeschwindigkeit durchzuführen.
GenAI-Tools und andere KI-Systeme bergen auch einzigartige KI-Sicherheitsrisiken, wie zum Beispiel:
- Der Einsatz von Schatten-KI und die unsachgemäße Verwendung nicht genehmigter LLMs führen zu Datenlecks. Wenn ein Mitarbeiter vertrauliche Geschäftsdaten mit einer öffentlichen GenAI-Anwendung teilt, kann der Anbieter des Modells die Daten speichern und zum Trainieren zukünftiger Modelle verwenden.
- Jailbreaking-Angriffe erfolgen, wenn Angreifer die Sicherheitsvorkehrungen eines KI-Modells umgehen. Sie manipulieren KI-Modelle, um vertrauliche Daten wie personenbezogene Daten (PII) von Kunden zu erlangen.
- Prompt-Injection-Angriffe erfolgen, indem Angreifer schädliche Anweisungen in Daten wie Dateien und Datenbanken verstecken. Wenn KI-Modelle auf diese Daten zugreifen, um Benutzeranfragen zu beantworten, führen sie die Anweisungen aus.
- Bedrohungsakteure nutzen nicht-menschliche Identitäten, wie sie beispielsweise KI-Agents zugewiesen werden, um in Unternehmenssysteme einzudringen.
Woraus besteht eine KI-gestützte SPM-Lösung? Kernkomponenten und Funktionen
Eine komplette AI-SPM-Architektur umfasst fünf Kernkomponenten zum Schutz von KI-Systemen:
KI-BOMs und zentrale KI-Asset-Register
Tools für das KI-Asset-Management schaffen Transparenz in KI-Ökosystemen. Sie generieren eine KI-Stückliste (KI-BOM) für jedes Modell, jeden Datensatz, jede Bibliothek und jedes Plugin. KI-BOMs erfassen Informationen zur Modellherkunft, Versionierung, Datenquellen für das Training und Lizenzierung.
KI-Asset-Register fungieren als zentrale Datenbanken, die jedes KI-Asset im gesamten Unternehmen katalogisieren und überwachen. Diese Register erfassen Assets wie eingebettete KI-Tools, kommerzielle LLMs und selbstgehostete Modelle.
Schwachstellen- und Risikobewertungs-Engine
Threat Intelligence arbeitet mit Verhaltensbaselining und dynamischer Risikobewertung, um KI-Assets von Unternehmen zu untersuchen. Sie integrieren folgende Komponenten:
- OWASP Top 10 für LLM-Anwendungen, die häufige Schwachstellen in generativen KI-Anwendungen identifiziert.
- MITRE ATLAS-Matrix für KI-Systeme, die bekannte Angriffsmethoden (TTPs) von Angreifern dokumentiert, die auf KI-Systeme abzielen.
- Dynamische Risikobewertung, die Risikobewertungen auf Basis von Echtzeitsignalen zuweist und aktualisiert. Diese Signale umfassen alles von Konfigurationsänderungen bis hin zu ungewöhnlichen Verhaltensmustern.
AI Data Loss Prevention (DLP)
AI Data Loss Prevention (DLP) wird typischerweise als Inline-Proxy zwischen Usern und KI-Anwendungen positioniert.
- Integrierte Prompt-Prüfung und Dynamic Masking schwärzen oder blockieren automatisch Informationen, bevor diese die Modell-APIs erreichen. Zu den blockierten Informationen gehören sensible Daten wie Finanzdaten, proprietärer Code, personenbezogene Daten und geschützte Gesundheitsdaten.
- Kontextsensitive Datenklassifizierung nutzt maschinelles Lernen anstelle von statischen Regex, um die Nuancen der Konversation und die hinter den Eingabeaufforderungen stehenden Absichten zu analysieren.
- Antwortfilterung bereinigt die LLM-Ausgaben, um Jailbreaking-Versuche und die Offenlegung vertraulicher Trainingsdaten zu verhindern.
Automatische Richtliniendurchsetzung
AI-SPM kann mit IAM- (Identity and Access Management) undSecOps- Infrastrukturen integriert werden, um Zugriffsrichtlinien für KI-Assets durchzusetzen.
- Granulare und identitätsbasierte Zugriffskontrollen erzwingen rollenbasierte Berechtigungen. Diese Berechtigungen regeln, welche User oder Dienstkonten KI-Modelle abfragen können.
- Die dynamische API-Ratenbegrenzung blockiert verdächtige Mengen von API-Anfragen, die auf MDoS-Angriffe oder Datenexfiltrationsversuche hindeuten.
- Die Entitätsisolierung kann den Userzugriff auf KI-Ressourcen entziehen, wenn das System verdächtiges Verhalten feststellt.
Compliance-Mapping und -Berichterstattung
AI-SPM vereinfacht die KI-Governance durch:
- Vergleich des KI-Asset-Inventars und der Konfigurationszustände Ihres Unternehmens mit globalen Standards wie NIST AI Risk Management Framework (RMF) 1.0 undNIST AI 600-1, demEU-KI-Gesetz und ISO/IEC 42001.
- Erstellung von revisionssicheren Berichten zum Nachweis der Einhaltung von Datenschutzgesetzen wie DSGVO, CCPA und HIPAA.
Vorteile von AI-SPM zur Absicherung des KI-Lebenszyklus
AI-SPM-Plattformen gewährleisten Sicherheit in allen Phasen des KI-Lebenszyklus:
1. Schritt: KI-Angriffsfläche erkennen und dokumentieren
KI-SPM-Plattformen scannen kontinuierlich Umgebungen, u. a.:
- KI-Modelle von Modellanbietern wie OpenAI (ChatGPT), Google (Gemini), Anthropic (Claude) und Meta (Llama)
- Enterprise-KI-Cloud-Plattformen wie Amazon Bedrock, Azure AI Foundry und Google Vertex AI
- Drittanbieter-Plattformen für das Hosting von KI-Modellen, darunter Hugging Face und Replicate
- Private LLM-Implementierungen, die ausschließlich für den internen Gebrauch durch Mitarbeitende bestimmt sind
2. Schritt: Sicherheitsstatus beurteilen und Risiken priorisieren
Schwachstellenscans überprüfen Code, Modelle und Abhängigkeiten. Sie erkennen Konfigurationsabweichungen bei API-Integrationen und weisen auf andere Laufzeit-Schwachstellen hin.
AI-SPM bewertet die Anfälligkeit jedes Modells für verschiedene Arten von KI-Angriffen, einschließlich MDoS-Angriffen (Model Denial of Service). Es erstellt einen dynamischen Risikographen, der Risiken automatisch Prioritätsbewertungen auf Basis von Kontextinformationen zuweist.
3. Schritt: Daten bei der Übertragung sichern
AI-SPM fängt alle an KI-Systeme übermittelten Prompts ab und analysiert sie auf verdächtiges Verhalten.
Dynamic Data Mapping schwärzt oder maskiert automatisch alle sensiblen Informationen, die Benutzer in eine GenAI-Abfrage eingeben. Die Plattform durchsucht außerdem die LLM-Ausgaben nach vertraulichen Daten, Geschäftsgheimnissen und schädlichen Payloads, bevor diese die Benutzer erreichen.
4. Schritt: Behebung und Eindämmung von Bedrohungen automatisieren
AI-SPM nutzt Agentic-SecOps- Workflows und löst über seine SOAR-Integration automatisierte Reaktions-Playbooks aus. Es erkennt außerdem Abweichungen in der KI-Konfiguration.
5. Schritt: Einhaltung der Vorschriften gewährleisten
AI-SPM führt kontinuierlich Audits der KI-Assets durch, um die Einhaltung aufsichtsrechtlicher Vorschriften wie des EU-KI-Gesetzes, NIST AI RMF 1.0, NIST AI 600-1 und branchenspezifischer Datensicherheits-Frameworks wie HIPAA zu gewährleisten.
AI-SPM erfasst außerdem Konfigurations- und Statusabweichungen im Zeitverlauf
AI-SPM-Architektur: Integration zwischen AI-SPM, DSPM und CSPM
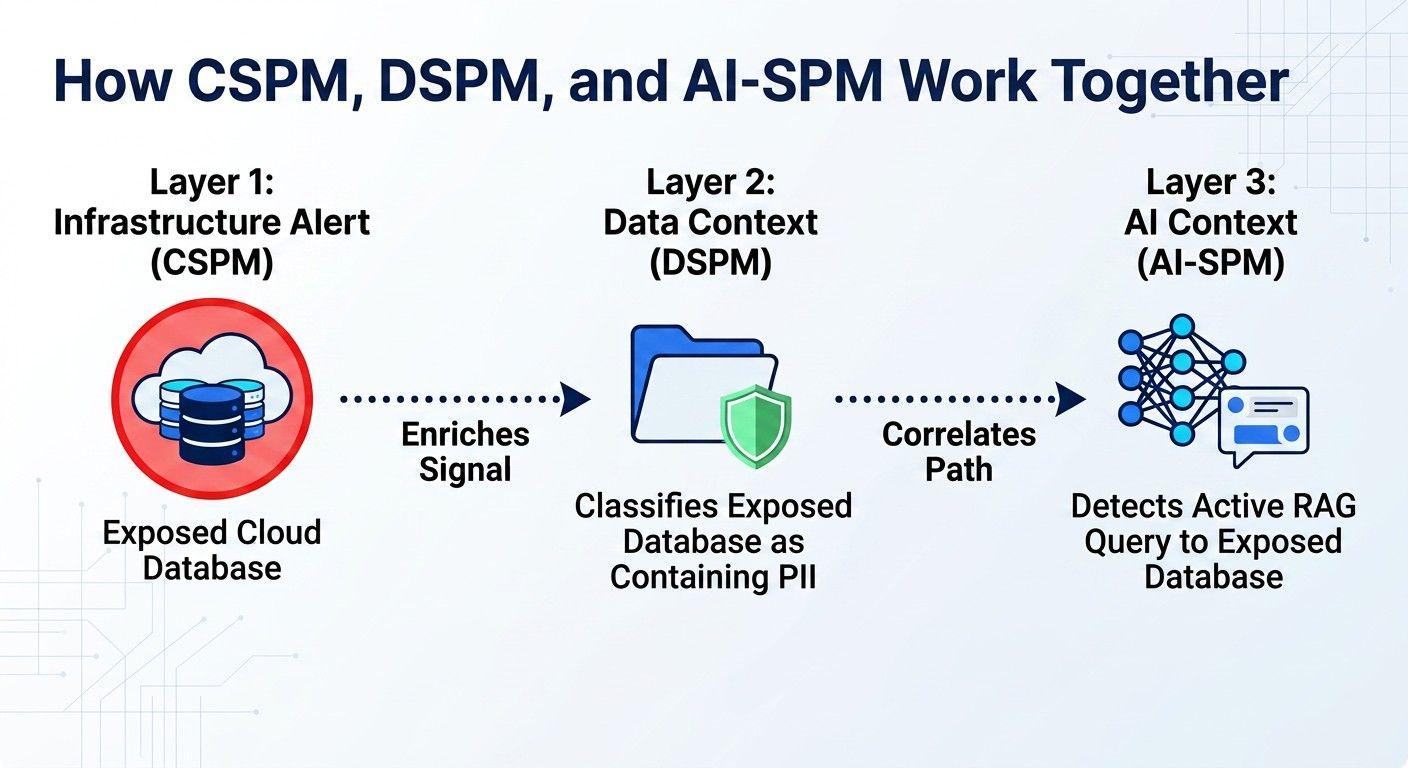
Gemeinsam fungieren AI-SPM, DSPM und CSPM als einheitlicher Sicherheits-Stack, der Risiken in Bezug auf KI-Assets, Cloud-Infrastruktur und Daten überwacht.
Data Security Posture Management (DSPM) überwacht Datenübertragungen, Speicherorte und Zugriffskontrollen. Es findet vertrauliche Datensätze im Unternehmen und meldet Fehlkonfigurationen sowie unnötig großzügige Zugriffsrichtlinien an andere Tools, die entsprechende Maßnahmen durchsetzen können.
Cloud Security Posture Management (CSPM) ist für die Überwachung Fehlkonfigurationen in Cloud-Ressourcen wie virtuellen Maschinen, Container-Registries und Berechtigungen für Identity and Access Management (IAM) sowie die Auslösung entsprechender Warnmeldungen zuständig.
Durch die gemeinsame Nutzung von Telemetriedaten können AI-SPM, DSPM und CSPM Angriffspfade aufzeigen, die über traditionelle Sicherheitsgrenzen hinausgehen. Sie korrelieren Signale, um eine Warnung für einen einzelnen Vorfall zu generieren, und dieser einheitliche Kontext ermöglicht Sicherheitsbeauftragten ein besseres Verständnis der Taktiken, Techniken und Verfahren (TTPs) der Angreifer für diesen Vorfall.
Wie nutzen Unternehmen AI-SPM? Wichtigste Anwendungsfälle
Erkennen und Verwalten von Schatten-KI
Unternehmen nutzen AI-SPM zur Verwaltung von Schatten-KI. Als Schatten-KI werden GenAI-Anwendungen und andere KI-Tools bezeichnet, die Mitarbeitende ohne Genehmigung der Sicherheitsabteilung oder der IT-Abteilung einsetzen. Ohne AI-SPM kann die IT nicht die gesamte KI-Angriffsfläche dokumentieren.
Sicherung regulierter Daten in Machine-Learning-Pipelines
Unternehmen nutzen AI-SPM, um kundenspezifische Modelle für maschinelles Lernen zu sichern. Die Plattform durchsucht Trainingsdatenbanken nach regulierten Daten und kennzeichnet diese zur Entfernung.
Das KI-Sicherheitsmanagement verfolgt und validiert auch die Quelle bzw. Herkunft der Trainingsdatensätze.
Erfüllen Sie die gesetzlichen Vorschriften
AI-SPM automatisiert die im NIST AI Risk Management Framework festgelegten Auditanforderungen. Es unterstützt Unternehmen zudem bei der Erfüllung verschiedener aufsichtsrechtlicher Vorgaben, darunter:
- Artikel 17 der DSGVO, auch bekannt als Recht auf Löschung oder „Recht auf Vergessenwerden“. Die Entfernung personenbezogener Daten aus Lernmanagementsystemen (LMS) stellt jedoch eine Herausforderung dar. AI-SPM gewährleistet die DSGVO-Konformität, indem personenbezogene Daten zur Löschung markiert werden, bevor sie in ein LLM gelangen.
- Gemäß 45 CFR Abschnitt 164.308 des HIPAA ist eine regelmäßige Risikoanalyse aller Systeme erforderlich, die geschützte Gesundheitsdaten verarbeiten.
Bewältigung branchenspezifischer Bedenken im Hinblick auf KI-Sicherheit
Warum Zero-Trust-Architekturen in der KI-Sicherheit wichtig sind
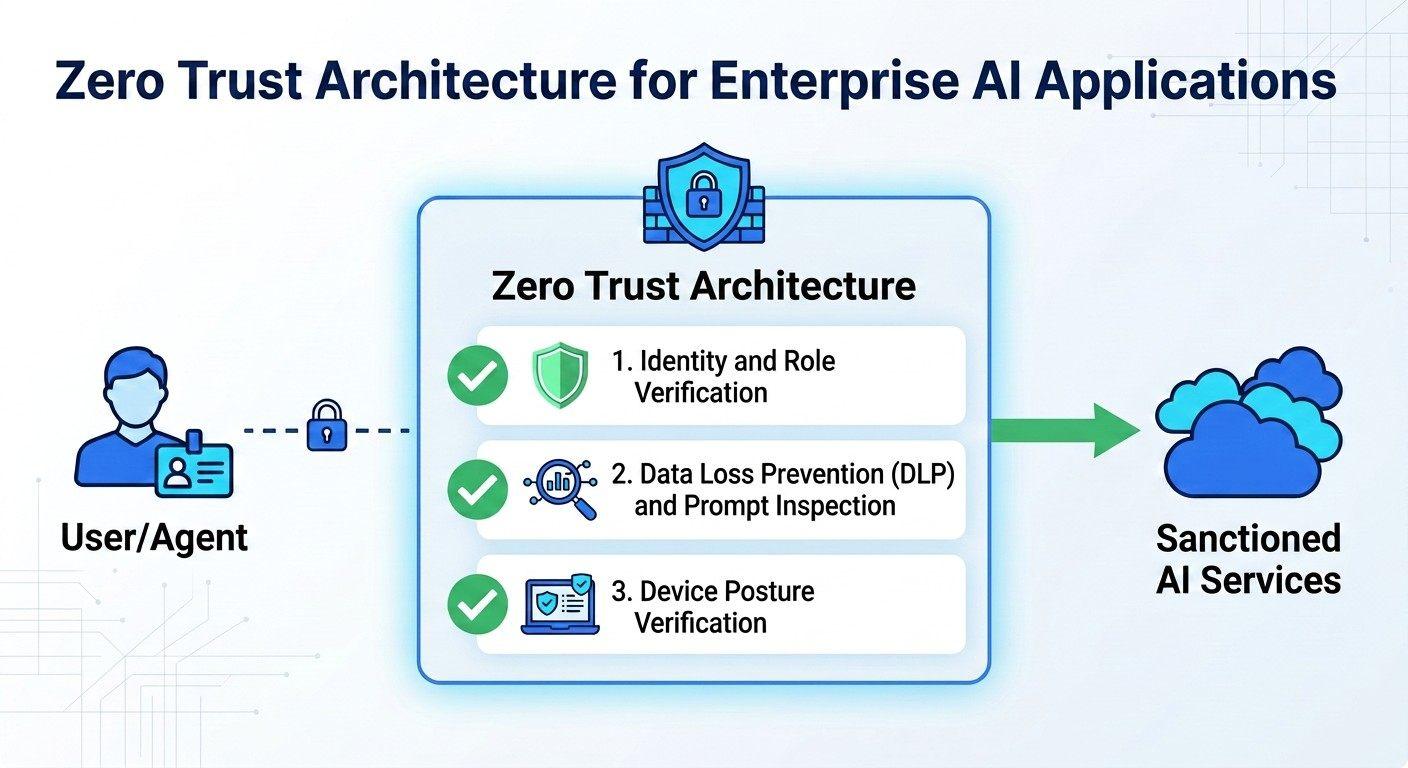
Da KI-Interaktionen dezentralisiert und kurzlebig sind, können herkömmliche, auf den Perimeter fokussierte Netzwerkkontrollen sie nicht schützen. Eine Firewall kann beispielsweise nicht verhindern, dass ein Mitarbeiter firmeneigenen Quellcode mit einem öffentlichen GenAI-Tool teilt.
Zero-Trust-Architekturen sind der effektivste Ansatz, um diese Art von Interaktionen abzusichern. Mit Zero Trust überprüfen Unternehmen kontinuierlich jeden User, jeden Datenfluss und jede Modellanfrage auf Transaktionsebene.
Tipps für den Aufbau eines AI-SPM-Programms
Durch Aufbau eines AI-SPM-Programms können Unternehmen von der reaktiven Bedrohungserkennung zu einem proaktiven, auf Governance basierenden Sicherheitsmodell übergehen. Für den Einstieg sollten Unternehmen folgende Schritte und bewährten Verfahren befolgen:
1. Schritt: Ermittlung von Baselines für Governance und Risiko
- Es empfiehlt sich, ein funktionsübergreifendes KI-Sicherheitskomitee mit Mitgliedern aus den Bereichen Sicherheit, Recht und maschinelles Lernen einzurichten. Dadurch wird die Trägerschaft des AI-SPM-Programms frühzeitig gesichert.
- Definieren Sie Richtlinien zur Datenklassifizierung, die festlegen, auf welche Arten von Daten, wie z. B. personenbezogene Daten oder geistiges Eigentum, LLMs zugreifen können.
- Klassifizieren Sie die Risiken von KI-Modellen nach Modelltyp, z. B. selbsttrainierte interne Modelle und öffentliche APIs.
2. Schritt: Workflows für die Einführung und Genehmigung von KI-Modellen definieren
- Erstellen Sie eine Liste aller zugelassenen KI-Modelle, GenAI-Apps und anderer KI-Tools. Teilen Sie diese Liste mit allen Mitarbeitenden und Auftragnehmern des Unternehmens.
- Stellen Sie Entwicklern ein unkompliziertes Verfahren bereit, neue KI-Modelle oder KI-Anwendungen zur Sicherheitsprüfung und Genehmigung einzureichen.
Um in dieser Phase Einblick in Ihre aktuelle KI-Nutzung zu erhalten, erstellen Sie KI-Asset-Register und dynamische KI-Stücklisten.
3. Schritt: Durchsetzung von Zero Trust und Zugriffskontrollen nach dem Prinzip der minimalen Rechtevergabe
- Definition und Durchsetzung rollenbasierter Zugriffskontrolle für KI-Modelle und GenAI-Anwendungen.
- Richten Sie Zugriffskontrollen für nicht-menschliche Identitäten ein. Diese Kontrollmechanismen verhindern, dass die KI ohne menschliche Genehmigung risikoreiche Aktionen ausführt.
Bei der Implementierung von Zero Trust empfiehlt es sich, benutzervererbte RAG-Zugriffsrichtlinien festzulegen. Diese Richtlinien verhindern, dass KI-Modelle vertrauliche Dateien mit nicht autorisierten Usern teilen.
4. Schritt: KI-gestützte Bedrohungserkennung einsetzen
- Integrieren Sie AI-SPM-Warnmeldungen in Ihre SIEM- und SOAR-Plattformen.
- Aktualisieren Sie die Notfallpläne, um auf KI-spezifische Sicherheitslücken und Angriffsarten einzugehen.
- Bieten Sie Schulungen zur KI-Sicherheit für Ihr SOC an.
Zu den Best Practices für AI-SPM in dieser Phase gehört die Bereitstellung von Inline-Überprüfungsproxys in Ihren Laufzeitumgebungen. Diese Proxys erkennen und blockieren Bedrohungen wie bösartige Aufforderungen und verdächtige Transaktionsvolumina.
5. Schritt: Bedrohungssimulationen
- Führen Sie Planspiele durch, die gängige Angriffsmethoden auf KI-Systeme simulieren, wie beispielsweise RAG-Datenlecks.
- Auditsimulationen, um sicherzustellen, dass die Regeln zur Einhaltung der aufsichtsrechtlichen Vorgaben wie erwartet durchgesetzt werden.
- Zugriffskontrollen, Datenklassifizierungsregeln und Schwellenwerte für die Laufzeit-Bedrohungserkennung werden auf Basis von Rückmeldungen aus simulierten Angriffen optimiert.
Zscaler AI Security Posture Management
Zscaler AI-SPM ist eine Kernkomponente von Zscaler AI Data Security. Wenn Zscaler AI-SPM und Data Security Posture Management (DSPM) zusammenwirken, bieten sie umfassende Transparenz über KI-Modelle, sensible Inferenzdaten, Modellbereitstellungen und Risikokorrelationen.
Zscaler identifiziert Sicherheits- und Compliance-Risiken, die von herkömmlichen Tools oft übersehen werden. Die Plattform schützt KI-Ressourcen von Unternehmen durch eine Reihe leistungstarker Services und Funktionen:
- AI Asset Management erkennt und inventarisiert automatisch alle KI-Assets. Es ordnet zugehörige Cloud-Ressourcen und Datenpipelines zu, um Sicherheitsteams eine umfassende KI-Stückliste für jedes Asset bereitzustellen.
- Granulare Datensicherheit nutzt KI-gestützte Datenklassifikatoren, um unstrukturierte Datensätze zu sichern, die zum Trainieren, Feinabstimmen und Verankern von KI-Modellen verwendet werden.
- Erweitertes Risikomanagement scannt KI-Implementierungen in Unternehmen auf Schwachstellen und korreliert Bedrohungsdaten, um Fehlkonfigurationen zu identifizieren, Userberechtigungen zu analysieren und geführte Abläufe zur Behebung von Schwachstellen zu generieren.
Fordern Sie eine Demo an, um Zscaler AI-SPM in Aktion zu sehen.
Empfohlene Ressourcen
AI-SPM unterstützt Unternehmen bei der Verwaltung und Absicherung ihrer KI-Modelle und der damit verbundenen Ressourcen, indem es sie kontinuierlich auf Schwachstellen, Datenverluste und Fehlkonfigurationen hin überwacht und so Risiken reduziert sowie die Einhaltung von Vorschriften in zunehmend komplexen KI-gestützten Umgebungen unterstützt.
AI-SPM beseitigt Risiken wie unbefugten Datenzugriff, Modellmanipulation, unsichere Implementierungen, Datenlecks und die Nichteinhaltung gesetzlicher Vorschriften und hilft so, die Sicherheit und Integrität von KI-Ressourcen während ihres gesamten Lebenszyklus zu gewährleisten.
AI-SPM konzentriert sich speziell auf den Schutz von KI-Systemen, -Modellen und -Datenpipelines, während Cloud Security Posture Management (CSPM) für die umfassende Verwaltung des Cloud-Sicherheitsstatus konzipiert ist und verschiedene Cloud-Ressourcen abdeckt, aber in der Regel keine KI-spezifischen Risiken oder Workflows.
AI-SPM ist eine Sicherheitslösung, die KI-Ressourcen von Unternehmen schützt, indem sie Bedrohungsvektoren, Datenlecks und Prompt-Injection-Angriffe überwacht und kennzeichnet. LLM-Monitoring ist ein Engineering-Tool, das die Leistung, Latenz und Ausgabequalität von KI-Modellen überwacht. LLM-Monitoring konzentriert sich auf MLOps, während AI-SPM den Fokus auf KI-Sicherheit legt.
Ja, AI-SPM kann Prompt-Injection-Angriffe erkennen und abschwächen. Wenn AI-SPM mit Zero Trust kombiniert wird, verwendet die Plattform Inline-Inspektionsproxys, um Useranfragen auf schädliche Prompts zu scannen und schädliche Payloads zu bereinigen oder zu blockieren, bevor sie die API des KI-Modells erreichen. AI-SPM scannt außerdem die Ausgaben der agentenbasierten KI und kennzeichnet risikoreiche Aktionen zur menschlichen Überprüfung, bevor diese Aktionen ausgeführt werden.
Zugelassene KI umfasst unternehmensweit genehmigte und geprüfte KI-Tools, die den Sicherheitsrichtlinien des Unternehmens entsprechen. Unter Schatten-KI versteht man nicht genehmigte KI-Modelle, Browser-Plugins und andere GenAI-Tools, die Mitarbeitende ohne Genehmigung der IT-Abteilung verwenden. Schatten-KI birgt das Risiko der Offenlegung von Daten und der Nichteinhaltung von Vorschriften.
Ja, AI-SPM-Tools können nicht autorisierte oder nicht verwaltete KI-Modelle und -Workloads („Schatten-KI“) in der Umgebung eines Unternehmens aufspüren und den Sicherheitsteams dabei helfen, diese zu prüfen, zu überwachen und unter Kontrolle zu bringen.
Ja, AI-SPM funktioniert sowohl mit privat gehosteten als auch mit Open-Source-KI-Modellen. AI-SPM scannt und sichert selbstgehostete Open-Source-Modelle, die auf virtuellen privaten Clouds (VPCs) oder Containerclustern laufen. Es überwacht Laufzeitkonfigurationen, RAG-Verbindungen und Usereingaben für privat gehostete Modelle und wendet dabei die gleichen Sicherheitskontrollen an wie für öffentliche und kommerzielle APIs.
Ja, AI-SPM kann agentenbasierte KI-Workflows steuern und absichern. Es identifiziert aktive autonome Agents und verfolgt die Nutzung von Zugangsdaten für nicht-menschliche Identitäten. AI-SPM setzt das Prinzip der minimalen Zugriffsrechte durch, überwacht die Kommunikation des MCP-Servers (Model Context Protocol) und erstellt Warnmeldungen zu nicht autorisierten Systemschreibbefehlen, um eine Rechteausweitung für KI-Agenten zu verhindern.
AI-SPM automatisiert die Compliance-Prüfung für das NIST AI Risk Management Framework, indem es Userberechtigungen, Modellkonfigurationen und Datenflüsse kontinuierlich den Kernfunktionen des NIST Frameworks zuordnet. Es scannt kontinuierlich KI-Implementierungen auf Schwachstellen und Fehlkonfigurationen. AI-SPM verringert die Abhängigkeit von manuellen Prüfchecklisten und bietet dynamische Messungen der Vertrauenswürdigkeit, Transparenz und Sicherheit von KI-Modellen.
Ja, AI-SPM kann Modelle prüfen, die mit externen, ausgelesenen Datensätzen trainiert wurden. AI-SPM arbeitet mit DSPM zusammen, um die Herkunft von Daten zu überprüfen und Trainingsdatensätze auf geistiges Eigentum, personenbezogene Daten und andere riskante Daten zu durchsuchen. Es kennzeichnet alle vertraulichen Daten im Datensatz und hilft dabei, Compliance- und Sicherheitsrisiken zu identifizieren.